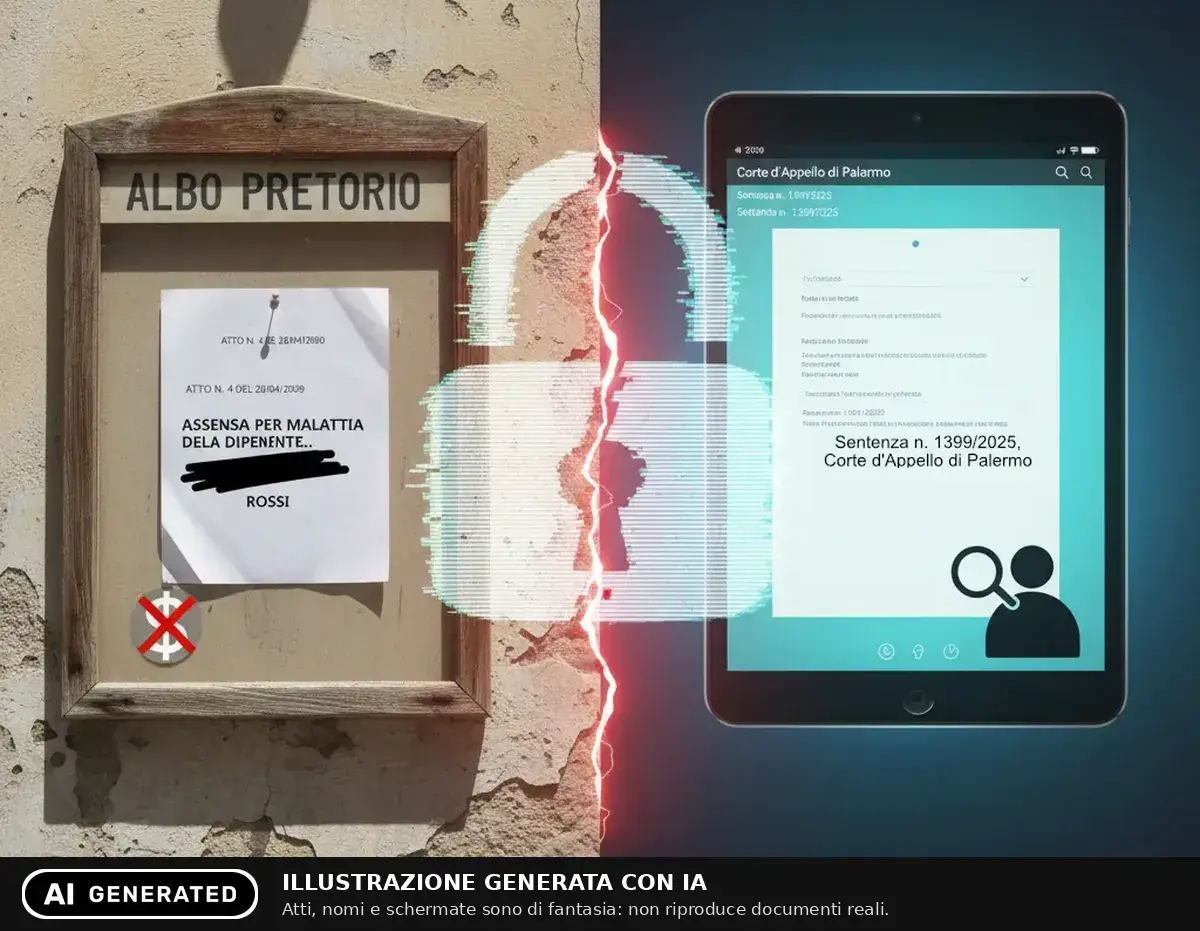
L’affaire en bref. Cour d’appel de Palerme (Sicile), première chambre civile, arrêt n° 1399 déposé le 6 octobre 2025. Une commune avait publié sur son Albo Pretorio (le tableau d’affichage officiel que toute commune italienne doit tenir, aujourd’hui en ligne) et sur son site des actes indiquant en clair le nom d’une employée et des informations sur son état de santé, comme ses jours d’absence pour maladie : parmi eux l’acte n° 4 du 28 avril 2009, resté affiché du 23 mai au 6 juin 2009. Résultat : 7 000 euros de dommages et intérêts pour préjudice moral, confirmés en appel, plus 2 000 euros de frais pour l’appel, en plus des frais de première instance et des honoraires de ses propres avocats.
La cour d’appel de Palerme a confirmé une condamnation qui devrait faire réfléchir tous ceux qui gèrent des documents publics. Une commune italienne doit indemniser une employée pour avoir publié des actes administratifs dont il ressortait qu’elle avait été absente pour maladie. Aucun diagnostic, aucune pathologie mentionnée : son nom et la référence à la maladie ont suffi. Coût : au moins 9 000 euros, sans compter l’ensemble des frais de justice.
Pourquoi cela vous concerne hors d’Italie. L’affaire est italienne, mais le mécanisme est européen. Dans toute l’Union, les organismes publics doivent publier une grande partie de leurs décisions, et tous appliquent le RGPD, qui classe les données de santé parmi les catégories particulières (article 9) et donne à toute personne lésée par une violation le droit d’être indemnisée (article 82). Le nom des lois change ; l’erreur, et la facture, non.
Le court-circuit entre transparence et vie privée
Le paradoxe, c’est que la commune pensait faire son devoir : publier ses actes pour assurer la transparence et la traçabilité des dépenses. En appel, elle s’est défendue exactement ainsi, en invoquant les obligations de publicité prévues par le texte unique italien sur les collectivités locales. Le problème, c’est qu’elle l’a mal fait.
Les obligations de transparence imposent de rendre publics certains actes. Mais le droit de la protection des données impose, avec la même force, de protéger les données personnelles, et d’abord celles qui concernent la santé. Les faits remontent à 2009 : la Cour a donc appliqué le code italien de protection des données (décret législatif 196/2003, dit « Code de la vie privée ») dans sa version alors en vigueur, qui interdisait déjà aux organismes publics de diffuser les données de santé. Aujourd’hui le cadre est le même, et plus net encore : le RGPD range les données de santé parmi les « catégories particulières », et le code italien, modifié en 2018, répète que les données relatives à la santé ne peuvent pas être diffusées.
Le principe est clair, et la Cour l’a repris de la Cour de cassation italienne (arrêt n° 18980/2013) : publier sur le tableau d’affichage officiel ou sur le site institutionnel l’absence pour maladie d’un employé constitue une diffusion illicite de données personnelles, même si aucune pathologie précise n’est mentionnée. Il n’est pas nécessaire d’entrer dans les détails cliniques pour porter atteinte à la vie privée de quelqu’un. Il suffit de révéler que cette personne a été malade.
Ce qu’il aurait suffi de faire
La solution était simple. Au lieu d’écrire « absence de l’employée Rossi pour maladie » (le nom est ici fictif), il suffisait d’écrire « absence justifiée » ou « absence pour motifs personnels ». Ou bien de caviarder le nom ou le motif en le remplaçant par OMISSIS, le mot que les actes juridiques et administratifs italiens utilisent pour signaler un passage omis. Le document serait resté public, l’obligation de transparence aurait été respectée et la vie privée de l’employée protégée. L’autorité italienne de protection des données (le Garante) le dit aussi dans ses lignes directrices de 2014 sur la publication en ligne des actes : les données qui ne sont pas nécessaires doivent être caviardées ou remplacées par des formules générales.
Mais lorsqu’il faut gérer des centaines d’actes par an, l’erreur humaine devient statistiquement inévitable. Un agent distrait, un moment de précipitation, un modèle de document qui n’a pas été mis à jour, et le dommage est là : 7 000 euros d’indemnisation fixés en équité par le juge, 2 000 euros de frais pour le seul appel, plus les frais de première instance et ses propres avocats.
Le coût caché de la non-conformité
Cette affaire date de 2009, mais le problème est aujourd’hui considérablement amplifié. Les tableaux d’affichage officiels sont en ligne, consultables 24 heures sur 24 par n’importe qui et de n’importe où. Les documents sont indexés par les moteurs de recherche. Une fois une donnée de santé publiée, même si vous la retirez au bout de quelques jours, elle peut déjà avoir été archivée, copiée, diffusée.
Les communes italiennes publient des milliers d’actes par an. Les entreprises qui gèrent des services publics, les sociétés à capitaux publics, les autorités sanitaires locales et les universités ont des obligations similaires. Et toutes courent les mêmes risques : des amendes prévues par le RGPD pouvant atteindre 20 millions d’euros (leur application aux organismes publics varie selon les pays), l’indemnisation des personnes lésées et, surtout, l’atteinte à la réputation de l’organisme.
La leçon
La conformité en matière de protection des données n’est pas de la bureaucratie pour la bureaucratie. C’est la protection concrète de droits fondamentaux, mais c’est aussi une protection pour l’organisme.
Dans cette affaire, la Cour a fondé la responsabilité de la commune sur l’article 15 de l’ancien code, qui renvoyait à la règle du code civil italien sur les activités dangereuses (article 2050). En pratique, il suffisait à l’employée de prouver le dommage et son lien avec la publication ; c’était à la commune de démontrer qu’elle avait pris toutes les mesures techniques et organisationnelles propres à l’éviter. C’est la même logique que le RGPD appelle aujourd’hui accountability (responsabilité) : il ne suffit pas de dire que l’on a fait attention, il faut pouvoir le démontrer.
La commune n’y est pas parvenue. Et elle a payé.
La transparence administrative et la protection des données personnelles ne s’opposent pas. Elles doivent coexister. Mais cela suppose des processus structurés, des outils adaptés et la conscience que, sur de grands volumes de documents, l’erreur humaine n’est pas une éventualité lointaine : c’est une quasi-certitude statistique.
Vous publiez des actes tous les jours ? Repérez les données personnelles avant leur mise en ligne.
Demandez une démo d’OmissisIl détecte les données personnelles dans vos actes et vous aide à les caviarder définitivement, en laissant le dernier mot à l’opérateur.
Pour quelques actes, PDF Editor suffit, gratuit avec un compte gratuit : le caviardage se fait sur votre ordinateur et il est irréversible.
Sources et approfondissements
Les sources sont en italien.
- Cour d’appel de Palerme, première chambre civile, arrêt n° 1399 du 6 octobre 2025.
- Eleonora Pergolari, Divulgare lo stato di malattia lede la privacy del dipendente (« Divulguer un arrêt maladie porte atteinte à la vie privée du salarié »), Edotto, 22 octobre 2025 (avec le texte de l’arrêt en pièce jointe).
- Cour de cassation italienne, première chambre civile, arrêt n° 18980/2013, sur la publication des absences pour maladie : commentaire de Filodiritto.
- Décret législatif 196/2003 (code italien de protection des données), articles 11, 15 et 22 dans la version applicable aux faits ; article 2-septies dans la version en vigueur.
- Règlement (UE) 2016/679 (RGPD), articles 9 et 82.
- Garante per la protezione dei dati personali (autorité italienne de protection des données), lignes directrices sur le traitement des données personnelles contenues dans les actes et documents administratifs publiés en ligne par les organismes publics, 15 mai 2014.