El caso en breve. Tribunal de Apelación de Palermo (Sicilia), Sección Primera de lo Civil, sentencia n.º 1399 depositada el 6 de octubre de 2025. Un ayuntamiento había publicado en su Albo Pretorio (el tablón de anuncios oficial que todo ayuntamiento italiano debe mantener, hoy en línea) y en su sitio web actos en los que aparecían sin ocultar el nombre de una empleada e información sobre su estado de salud, como sus días de ausencia por enfermedad: entre ellos el acto n.º 4 del 28 de abril de 2009, expuesto del 23 de mayo al 6 de junio de 2009. Resultado: 7.000 euros de indemnización por daño moral, confirmados en apelación, más 2.000 euros de costas de la segunda instancia, además de las costas de primera instancia y de los honorarios de sus propios abogados.
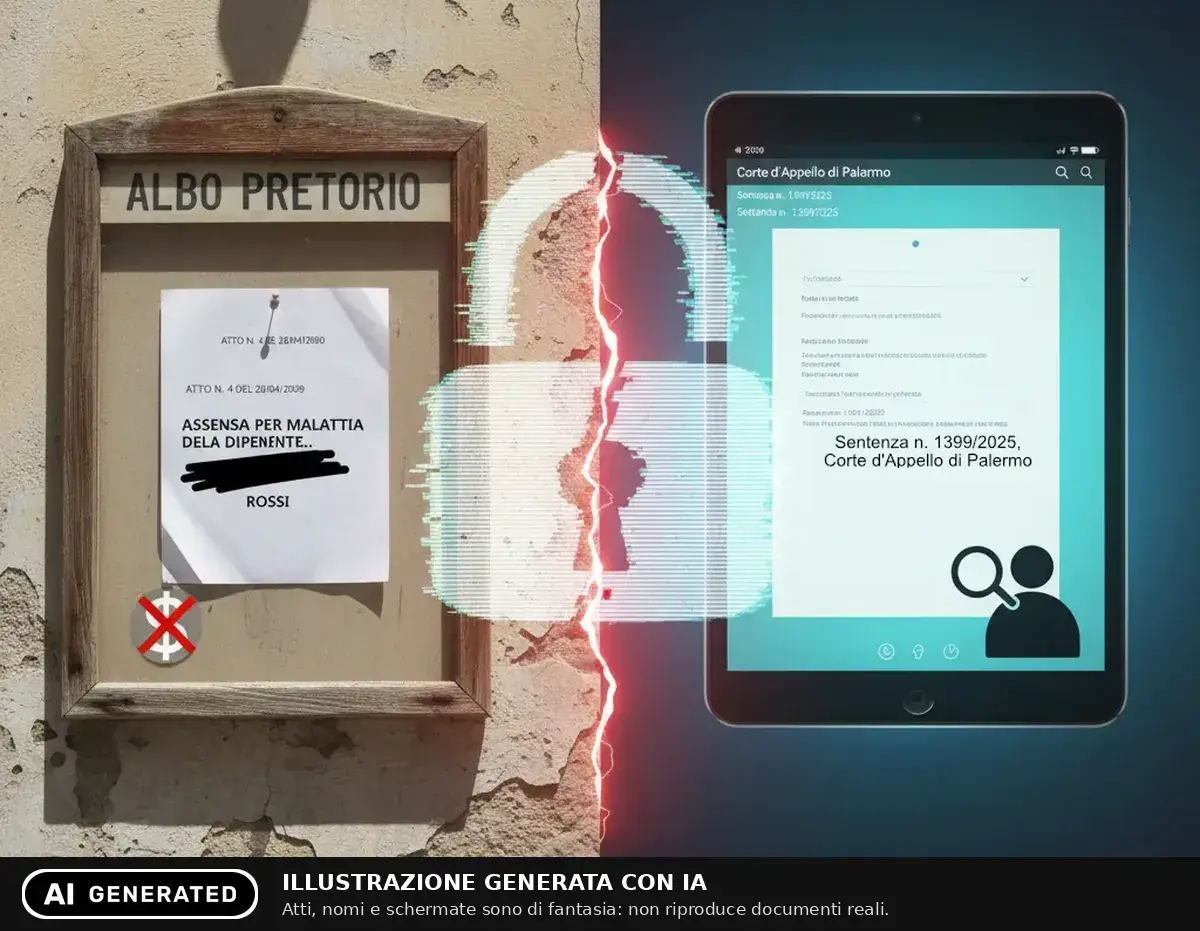
El Tribunal de Apelación de Palermo ha confirmado una condena que debería hacer reflexionar a cualquiera que gestione documentos públicos. Un ayuntamiento italiano tiene que indemnizar a una empleada por haber publicado actos administrativos de los que se desprendía que había estado ausente por enfermedad. Ningún diagnóstico, ninguna patología mencionada: bastaron su nombre y la referencia a la enfermedad. Coste: al menos 9.000 euros, sin contar el conjunto de los gastos legales.
Por qué importa fuera de Italia. El caso es italiano, pero el mecanismo es europeo. En toda la UE los organismos públicos están obligados a publicar buena parte de sus decisiones, y todos aplican el RGPD, que trata los datos de salud como una categoría especial (artículo 9) y da a cualquier persona perjudicada por una infracción el derecho a ser indemnizada (artículo 82). Cambian los nombres de las leyes; el error y la factura, no.
El cortocircuito entre transparencia y privacidad
La paradoja es que el ayuntamiento creía estar cumpliendo con su deber: publicar los actos para asegurar la transparencia y la trazabilidad del gasto. En apelación se defendió justo así, invocando las obligaciones de publicidad previstas en el texto único italiano sobre las entidades locales. El problema es que lo hizo mal.
Las obligaciones de transparencia exigen hacer públicos determinados actos. Pero la normativa de protección de datos exige, con la misma fuerza, proteger los datos personales, sobre todo los de salud. Los hechos se remontan a 2009, así que el Tribunal aplicó el código italiano de protección de datos (Decreto Legislativo 196/2003, conocido como Código de privacidad) en la versión entonces vigente, que ya prohibía a los organismos públicos difundir los datos de salud. Hoy el marco es el mismo, y aún más nítido: el RGPD trata los datos de salud como «categorías especiales», y el código italiano, modificado en 2018, repite que los datos relativos a la salud no pueden difundirse.
El principio es claro, y el Tribunal lo tomó del Tribunal de Casación, el tribunal supremo italiano (sentencia n.º 18980/2013): publicar en el tablón de anuncios oficial o en el sitio web institucional la ausencia por enfermedad de un empleado es una difusión ilícita de datos personales, aunque no se mencione ninguna patología concreta. No hace falta entrar en detalles clínicos para vulnerar la privacidad de alguien. Basta con revelar que esa persona ha estado enferma.
Lo que habría bastado
La solución era sencilla. En lugar de escribir «ausencia de la empleada Rossi por enfermedad» (el nombre aquí es ficticio), bastaba con escribir «ausencia justificada» o «ausencia por motivos personales». O bien tachar el nombre o el motivo y sustituirlo por OMISSIS, la palabra que los documentos jurídicos y administrativos italianos usan para señalar un texto omitido. El documento habría seguido siendo público, la obligación de transparencia se habría cumplido y la privacidad de la empleada habría quedado protegida. Lo dice también la autoridad italiana de protección de datos (el Garante) en sus directrices de 2014 sobre la publicación en línea de los actos: los datos que no son necesarios deben ocultarse o sustituirse por expresiones genéricas.
Pero cuando tienes que gestionar cientos de actos al año, el error humano se vuelve estadísticamente inevitable. Un funcionario distraído, un momento de prisa, una plantilla de documento sin actualizar, y ahí está el daño: 7.000 euros de indemnización fijados por el tribunal en equidad, 2.000 euros de costas solo por la apelación, más las costas de primera instancia y los abogados propios.
El coste oculto del incumplimiento
Este caso se remonta a 2009, pero hoy el problema se ha amplificado enormemente. Los tablones de anuncios oficiales están en línea, al alcance de cualquiera, desde cualquier lugar, las 24 horas. Los documentos son indexados por los buscadores. Una vez publicado un dato de salud, aunque lo retires a los pocos días, puede que ya haya sido archivado, copiado y difundido.
Los ayuntamientos italianos publican miles de actos al año. Las empresas que gestionan servicios públicos, las sociedades de capital público, las autoridades sanitarias locales y las universidades tienen obligaciones parecidas. Y todos corren los mismos riesgos: multas del RGPD de hasta 20 millones de euros (su aplicación a los organismos públicos varía según el país), indemnizaciones a las personas perjudicadas y, sobre todo, el daño a la reputación del organismo.
La lección
Cumplir la normativa de protección de datos no es burocracia porque sí. Es la protección concreta de derechos fundamentales, pero también es una protección para el organismo.
En este caso el Tribunal encuadró la responsabilidad del ayuntamiento en el artículo 15 del antiguo Código de privacidad, que remitía a la norma del Código Civil italiano sobre actividades peligrosas (artículo 2050). En la práctica, a la empleada le bastaba con probar el daño y su relación con la publicación; era el ayuntamiento quien debía demostrar que había adoptado todas las medidas técnicas y organizativas adecuadas para evitarlo. Es la misma lógica que hoy el RGPD llama responsabilidad proactiva (accountability): no basta con decir que se tuvo cuidado, hay que poder demostrarlo.
El ayuntamiento no lo consiguió. Y pagó.
La transparencia administrativa y la protección de los datos personales no están en conflicto. Tienen que convivir. Pero eso exige procesos estructurados, herramientas adecuadas y la conciencia de que, con grandes volúmenes de documentos, el error humano no es una posibilidad remota: es una certeza estadística.
¿Publicas actos todos los días? Encuentra los datos personales antes de que lleguen a internet.
Solicita una demo de OmissisDetecta los datos personales en tus actos y te ayuda a anonimizarlos de forma definitiva, dejando la última palabra al operador.
Para unos pocos actos basta PDF Editor, gratis con una cuenta gratuita: la anonimización se hace en tu ordenador y es irreversible.
Fuentes y lecturas
Las fuentes están en italiano.
- Tribunal de Apelación de Palermo, Sección Primera de lo Civil, sentencia n.º 1399 del 6 de octubre de 2025.
- Eleonora Pergolari, Divulgare lo stato di malattia lede la privacy del dipendente («Divulgar una baja por enfermedad vulnera la privacidad del empleado»), Edotto, 22 de octubre de 2025 (con el texto de la sentencia adjunto).
- Tribunal de Casación, Sección Primera de lo Civil, sentencia n.º 18980/2013, sobre la publicación de las ausencias por enfermedad: comentario de Filodiritto.
- Decreto Legislativo 196/2003 (código italiano de protección de datos), artículos 11, 15 y 22 en la versión aplicable a los hechos; artículo 2-septies en la versión vigente.
- Reglamento (UE) 2016/679 (RGPD), artículos 9 y 82.
- Garante per la protezione dei dati personali (autoridad italiana de protección de datos), directrices sobre el tratamiento de datos personales contenidos en actos y documentos administrativos publicados en línea por organismos públicos, 15 de mayo de 2014.