Der Fall in Kürze. Berufungsgericht Palermo (Sizilien), Erste Zivilkammer, Urteil Nr. 1399, hinterlegt am 6. Oktober 2025. Eine Gemeinde hatte auf ihrem Albo Pretorio (der amtlichen Bekanntmachungstafel, die jede italienische Gemeinde führen muss, heute online) und auf ihrer Website Akte veröffentlicht, in denen der Name einer Mitarbeiterin und Angaben zu ihrem Gesundheitszustand im Klartext standen, etwa ihre krankheitsbedingten Fehltage: darunter der Akt Nr. 4 vom 28. April 2009, der vom 23. Mai bis zum 6. Juni 2009 aushing. Ergebnis: 7.000 Euro Schadensersatz für den immateriellen Schaden, in der Berufung bestätigt, dazu 2.000 Euro Kosten für die Berufungsinstanz, zusätzlich zu den Kosten der ersten Instanz und den eigenen Anwaltskosten.
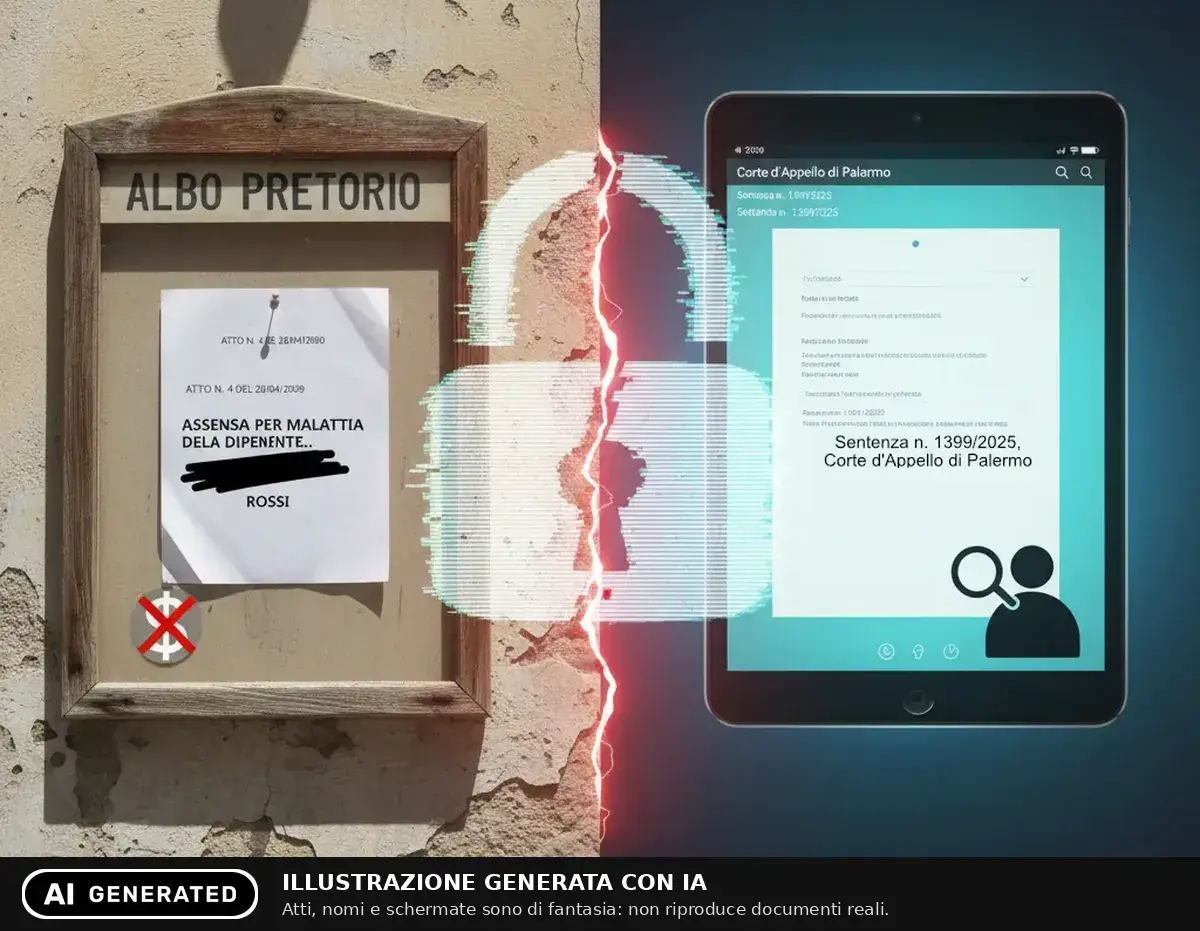
Das Berufungsgericht Palermo hat eine Verurteilung bestätigt, die allen zu denken geben sollte, die öffentliche Dokumente verwalten. Eine italienische Gemeinde muss eine Mitarbeiterin entschädigen, weil sie Verwaltungsakte veröffentlicht hat, aus denen hervorging, dass sie wegen Krankheit gefehlt hatte. Keine Diagnose, keine genannte Erkrankung: Ihr Name und der Hinweis auf die Krankheit genügten. Kosten: mindestens 9.000 Euro, die gesamten Verfahrenskosten nicht mitgerechnet.
Warum das auch außerhalb Italiens zählt. Der Fall ist italienisch, der Mechanismus europäisch. Öffentliche Stellen in der ganzen EU müssen viele ihrer Entscheidungen veröffentlichen, und alle wenden die DSGVO an, die Gesundheitsdaten als besondere Kategorie behandelt (Artikel 9) und jeder Person, der durch einen Verstoß ein Schaden entsteht, einen Anspruch auf Schadensersatz gibt (Artikel 82). Die Namen der Gesetze ändern sich; der Fehler und die Rechnung nicht.
Der Kurzschluss zwischen Transparenz und Datenschutz
Das Paradoxe: Die Gemeinde glaubte, ihre Pflicht zu tun, nämlich ihre Akte zu veröffentlichen, um Transparenz und die Nachvollziehbarkeit der Ausgaben sicherzustellen. Genau so hat sie sich in der Berufung verteidigt und sich auf die Veröffentlichungspflichten des italienischen Einheitstexts über die Gebietskörperschaften berufen. Das Problem: Sie hat es schlecht gemacht.
Transparenzpflichten verlangen, bestimmte Akte öffentlich zu machen. Das Datenschutzrecht verlangt aber mit derselben Kraft, personenbezogene Daten zu schützen, allen voran Gesundheitsdaten. Der Sachverhalt stammt aus dem Jahr 2009, deshalb hat das Gericht das italienische Datenschutzgesetzbuch (Gesetzesvertretendes Dekret 196/2003) in der damals geltenden Fassung angewandt, das öffentlichen Stellen die Verbreitung von Gesundheitsdaten schon verbot. Heute ist die Lage dieselbe und noch klarer: Die DSGVO behandelt Gesundheitsdaten als „besondere Kategorie“, und das italienische Gesetzbuch wiederholt in der 2018 geänderten Fassung, dass Gesundheitsdaten nicht verbreitet werden dürfen.
Der Grundsatz ist klar, und das Gericht hat ihn vom Kassationsgerichtshof übernommen, dem obersten italienischen Gericht (Urteil Nr. 18980/2013): Wer die krankheitsbedingte Abwesenheit eines Beschäftigten auf der amtlichen Bekanntmachungstafel oder auf der Website der Behörde veröffentlicht, verbreitet personenbezogene Daten unrechtmäßig, auch wenn keine bestimmte Erkrankung genannt wird. Man muss nicht auf klinische Einzelheiten eingehen, um die Privatsphäre eines Menschen zu verletzen. Es genügt offenzulegen, dass die Person krank war.
Was genügt hätte
Die Lösung wäre einfach gewesen. Statt „Abwesenheit der Mitarbeiterin Rossi wegen Krankheit“ (der Name ist hier erfunden) hätte „entschuldigte Abwesenheit“ oder „Abwesenheit aus persönlichen Gründen“ gereicht. Oder man hätte den Namen oder den Grund geschwärzt und durch OMISSIS ersetzt, das Wort, mit dem italienische Rechts- und Verwaltungsdokumente ausgelassene Textstellen kennzeichnen. Das Dokument wäre öffentlich geblieben, die Transparenzpflicht erfüllt und die Privatsphäre der Mitarbeiterin geschützt. Das sagt auch die italienische Datenschutzbehörde (der Garante) in ihren Leitlinien von 2014 zur Online-Veröffentlichung amtlicher Dokumente: Nicht erforderliche Daten sind zu schwärzen oder durch allgemeine Formulierungen zu ersetzen.
Doch wer Hunderte von Akten im Jahr bearbeiten muss, für den wird menschliches Versagen statistisch unvermeidlich. Ein unaufmerksamer Sachbearbeiter, ein Moment der Eile, eine nicht aktualisierte Dokumentvorlage, und der Schaden ist da: 7.000 Euro Schadensersatz, vom Gericht nach billigem Ermessen festgesetzt, 2.000 Euro Kosten allein für die Berufung, dazu die Kosten der ersten Instanz und die eigenen Anwälte.
Die versteckten Kosten fehlender Compliance
Dieser Fall stammt aus dem Jahr 2009, doch heute ist das Problem um ein Vielfaches größer. Amtliche Bekanntmachungen stehen online, rund um die Uhr für jeden und von überall einsehbar. Dokumente werden von Suchmaschinen indexiert. Ist ein Gesundheitsdatum einmal veröffentlicht, kann es bereits archiviert, kopiert und weiterverbreitet sein, auch wenn Sie es nach wenigen Tagen entfernen.
Italienische Gemeinden veröffentlichen Tausende von Akten im Jahr. Unternehmen, die öffentliche Dienste erbringen, Gesellschaften in öffentlicher Hand, lokale Gesundheitsbehörden und Universitäten haben ähnliche Pflichten. Und alle tragen dieselben Risiken: Bußgelder nach der DSGVO von bis zu 20 Millionen Euro (ob und wie sie für öffentliche Stellen gelten, ist von Land zu Land verschieden), Schadensersatz für die Betroffenen und vor allem der Schaden für den Ruf der Einrichtung.
Die Lehre
Datenschutz-Compliance ist keine Bürokratie um ihrer selbst willen. Sie ist der konkrete Schutz von Grundrechten, aber auch ein Schutz für die Einrichtung.
In diesem Fall hat das Gericht die Haftung der Gemeinde auf Artikel 15 des alten Datenschutzgesetzbuchs gestützt, der auf die Vorschrift des italienischen Zivilgesetzbuchs über gefährliche Tätigkeiten (Artikel 2050) verwies. Praktisch musste die Mitarbeiterin nur den Schaden und den Zusammenhang mit der Veröffentlichung beweisen; die Gemeinde musste nachweisen, alle geeigneten technischen und organisatorischen Maßnahmen getroffen zu haben, um ihn zu verhindern. Es ist dieselbe Logik, die die DSGVO heute Rechenschaftspflicht (accountability) nennt: Es reicht nicht zu sagen, man habe aufgepasst, man muss es nachweisen können.
Der Gemeinde ist das nicht gelungen. Und sie hat gezahlt.
Verwaltungstransparenz und der Schutz personenbezogener Daten stehen nicht im Widerspruch. Sie müssen nebeneinander bestehen. Das erfordert aber strukturierte Abläufe, geeignete Werkzeuge und das Bewusstsein, dass menschliches Versagen bei großen Dokumentenmengen keine ferne Möglichkeit ist, sondern statistisch so gut wie sicher.
Veröffentlichen Sie täglich amtliche Dokumente? Finden Sie die personenbezogenen Daten, bevor sie online gehen.
Fordern Sie eine Demo von Omissis anEs erkennt personenbezogene Daten in Ihren Dokumenten und hilft Ihnen, sie endgültig zu schwärzen; das letzte Wort hat der Bearbeiter.
Für wenige Dokumente genügt der PDF Editor, kostenlos mit einem kostenlosen Konto: Die Schwärzung erfolgt auf Ihrem eigenen Computer und ist unumkehrbar.
Quellen und weiterführende Texte
Die Quellen sind auf Italienisch.
- Berufungsgericht Palermo, Erste Zivilkammer, Urteil Nr. 1399 vom 6. Oktober 2025.
- Eleonora Pergolari, Divulgare lo stato di malattia lede la privacy del dipendente („Die Offenlegung einer Krankheit verletzt die Privatsphäre des Beschäftigten“), Edotto, 22. Oktober 2025 (mit dem Text des Urteils im Anhang).
- Kassationsgerichtshof, Erste Zivilkammer, Urteil Nr. 18980/2013, zur Veröffentlichung krankheitsbedingter Abwesenheiten: Kommentar von Filodiritto.
- Gesetzesvertretendes Dekret 196/2003 (italienisches Datenschutzgesetzbuch), Artikel 11, 15 und 22 in der auf den Sachverhalt anwendbaren Fassung; Artikel 2-septies in der geltenden Fassung.
- Verordnung (EU) 2016/679 (DSGVO), Artikel 9 und 82.
- Garante per la protezione dei dati personali (italienische Datenschutzbehörde), Leitlinien zur Verarbeitung personenbezogener Daten in Verwaltungsakten und Dokumenten, die öffentliche Stellen online veröffentlichen, 15. Mai 2014.