Il caso in breve. Corte d’Appello di Palermo, Prima Sezione Civile, sentenza n. 1399 depositata il 6 ottobre 2025. Un Comune aveva pubblicato sull’Albo Pretorio e sul sito istituzionale atti che riportavano in chiaro il nome di una dipendente e informazioni sul suo stato di salute, come i giorni di assenza per malattia: tra questi l’atto n. 4 del 28/04/2009, rimasto esposto dal 23/05/2009 al 06/06/2009. Esito: 7.000 euro di risarcimento del danno non patrimoniale, confermati in appello, più 2.000 euro di spese del secondo grado, oltre alle spese di primo grado e ai costi dei propri avvocati.
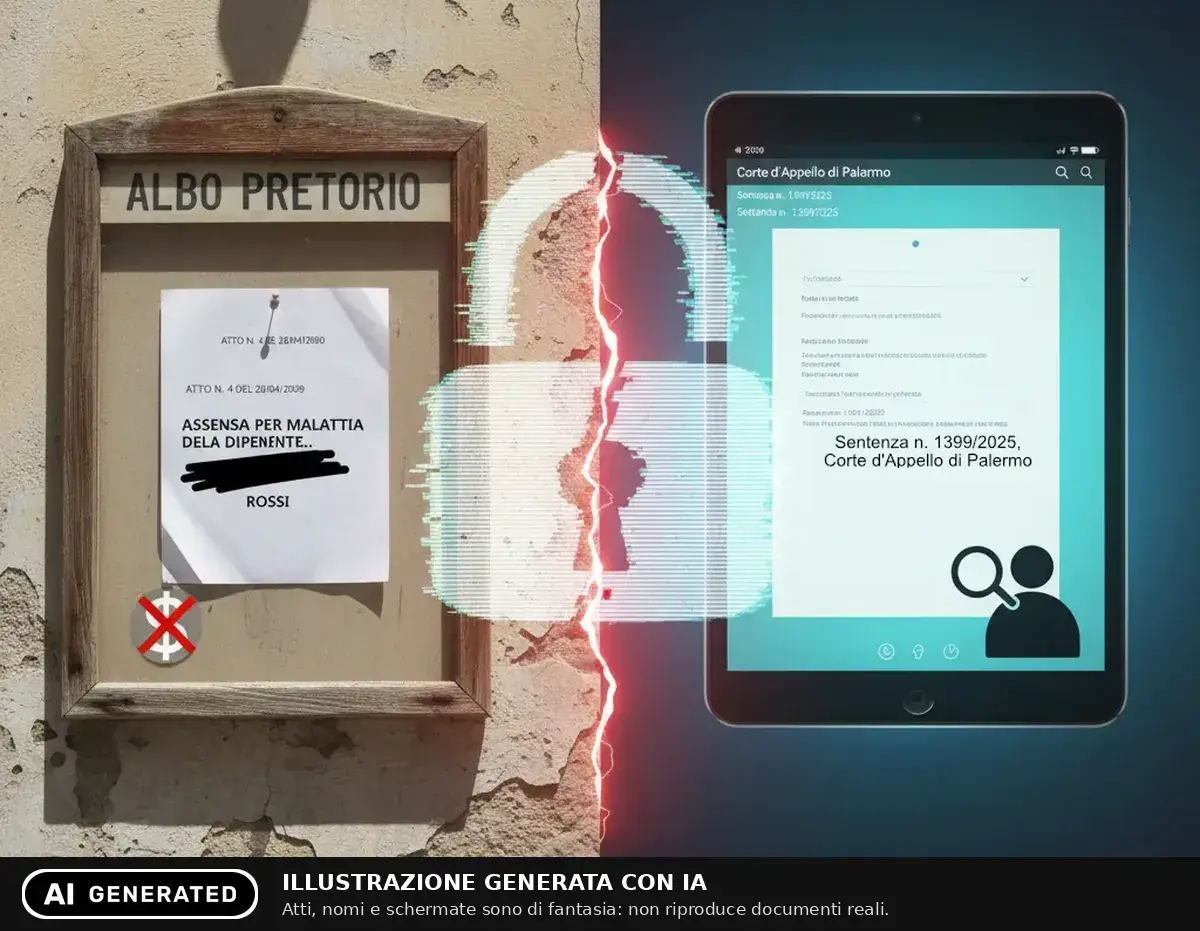
La Corte d’Appello di Palermo ha confermato una condanna che dovrebbe far riflettere chiunque gestisca documenti pubblici. Un Comune italiano deve risarcire una dipendente per aver pubblicato atti amministrativi da cui risultava che era stata assente per malattia. Nessuna diagnosi, nessuna patologia indicata: bastavano il suo nome e il riferimento alla malattia. Costo: almeno 9.000 euro, senza contare le spese legali complessive.
Il cortocircuito tra trasparenza e privacy
Il paradosso è che il Comune pensava di fare il suo dovere: pubblicare gli atti per assicurare la trasparenza e la tracciabilità della spesa. In appello si è difeso proprio così, richiamando gli obblighi di pubblicità previsti dal Testo Unico degli Enti Locali. Il problema è che l’ha fatto male.
Gli obblighi di trasparenza impongono di rendere pubblici certi atti. Ma la normativa sulla protezione dei dati impone, con la stessa forza, di proteggere i dati personali, soprattutto quelli sulla salute. I fatti risalgono al 2009, quindi la Corte ha applicato il vecchio Codice privacy (D.Lgs. 196/2003) nella versione allora in vigore, che già vietava agli enti pubblici di diffondere i dati sulla salute. Oggi il quadro è lo stesso, e ancora più netto: il GDPR tratta i dati sanitari come “categorie particolari” e il Codice, così come modificato nel 2018, ripete che i dati relativi alla salute non possono essere diffusi.
Il principio è chiaro, e la Corte lo ha ripreso dalla Cassazione (sentenza n. 18980/2013): pubblicare sull’Albo Pretorio o sul sito istituzionale l’assenza per malattia di un dipendente è diffusione illecita di dati personali, anche se non si fa riferimento a nessuna patologia specifica. Non serve entrare nei dettagli clinici per violare la privacy di qualcuno. Basta rivelare che quella persona è stata malata.
Cosa sarebbe bastato fare
La soluzione era banale. Invece di scrivere “assenza della dipendente Rossi per malattia” (il nome qui è di fantasia), bastava scrivere “assenza giustificata” o “assenza per motivi personali”. Oppure applicare un OMISSIS sul nome o sulla causale. Il documento sarebbe rimasto pubblico, l’obbligo di trasparenza sarebbe stato rispettato e la privacy della dipendente tutelata. Lo indicano anche le Linee guida del Garante del 2014 sulla pubblicazione online degli atti: i dati non necessari vanno oscurati o sostituiti con espressioni generiche.
Ma quando devi gestire centinaia di atti all’anno, l’errore umano diventa statisticamente inevitabile. Un funzionario distratto, un momento di fretta, un modello di documento non aggiornato, ed ecco il danno: 7.000 euro di risarcimento liquidati in via equitativa, 2.000 euro di spese processuali solo per l’appello, più le spese di primo grado e i costi dei propri avvocati.
Il costo nascosto della non conformità
Questo caso risale al 2009, ma oggi il problema è enormemente amplificato. Gli Albi Pretori sono online, consultabili 24 ore su 24 da chiunque e da ovunque. I documenti vengono indicizzati dai motori di ricerca. Una volta pubblicato un dato sanitario, anche se lo rimuovi dopo pochi giorni, potrebbe essere già stato archiviato, copiato, diffuso.
I Comuni pubblicano migliaia di atti all’anno. Le aziende che gestiscono servizi pubblici, le società partecipate, le ASL e le università hanno obblighi simili. E tutti corrono gli stessi rischi: sanzioni del Garante privacy fino a 20 milioni di euro, risarcimenti ai danneggiati e, soprattutto, il danno alla reputazione dell’ente.
La lezione
La conformità alla normativa privacy non è burocrazia fine a sé stessa. È tutela concreta di diritti fondamentali, ma è anche protezione dell’ente.
In questo caso la Corte ha inquadrato la responsabilità del Comune nell’art. 15 del vecchio Codice privacy, che rinviava all’art. 2050 del codice civile sulle attività pericolose. In pratica, alla dipendente bastava provare il danno e il nesso con la pubblicazione; era il Comune a dover dimostrare di aver adottato tutte le misure tecniche e organizzative idonee a evitarlo. È la stessa logica che oggi il GDPR chiama accountability: non basta dire di aver fatto attenzione, bisogna poterlo dimostrare.
Il Comune non ci è riuscito. E ha pagato.
La trasparenza amministrativa e la protezione dei dati personali non sono in conflitto. Devono coesistere. Ma questo richiede processi strutturati, strumenti adeguati e la consapevolezza che, su volumi elevati di documenti, l’errore umano non è un’eventualità remota: è una certezza statistica.
Pubblichi atti ogni giorno? Trova i dati personali prima che finiscano online.
Richiedi una demo di OmissisIndividua i dati personali negli atti e ti aiuta a oscurarli in modo definitivo, lasciando l’ultima parola all’operatore.
Per pochi atti basta PDF Editor, gratis con un account gratuito: l’oscuramento avviene sul tuo computer ed è irreversibile.
Fonti e approfondimenti
- Corte d’Appello di Palermo, Prima Sezione Civile, sentenza n. 1399 del 6 ottobre 2025.
- Eleonora Pergolari, Divulgare lo stato di malattia lede la privacy del dipendente, Edotto, 22 ottobre 2025 (con il testo della sentenza in allegato).
- Corte di Cassazione, Prima Sezione Civile, sentenza n. 18980/2013, sulla pubblicazione delle assenze per malattia: commento di Filodiritto.
- D.Lgs. 196/2003 (Codice in materia di protezione dei dati personali), artt. 11, 15 e 22 nella versione applicabile ai fatti; art. 2-septies nella versione vigente.
- Regolamento (UE) 2016/679 (GDPR), art. 9.
- Garante per la protezione dei dati personali, Linee guida in materia di trattamento di dati personali, contenuti anche in atti e documenti amministrativi, effettuato per finalità di pubblicità e trasparenza sul web da soggetti pubblici e da altri enti obbligati, 15 maggio 2014.